Cybersécurité / Automatisation
Automatisation des CVE.
Réalisation professionnelle chez SF2I, dans le cadre du projet CRA2026 : automatiser la gestion des vulnérabilités en rapprochant les équipements de l’infrastructure et les CVE connues.
01 / CONTEXTE & OBJECTIF
Le point de départ.
Un inventaire et une veille de vulnérabilités apportent davantage de valeur lorsqu’ils peuvent être rapprochés pour identifier les équipements concernés.
Corréler équipements et vulnérabilités connues pour automatiser la détection et faciliter la priorisation des risques.
02 / FONCTIONNEMENT
Comment les pièces s’assemblent.
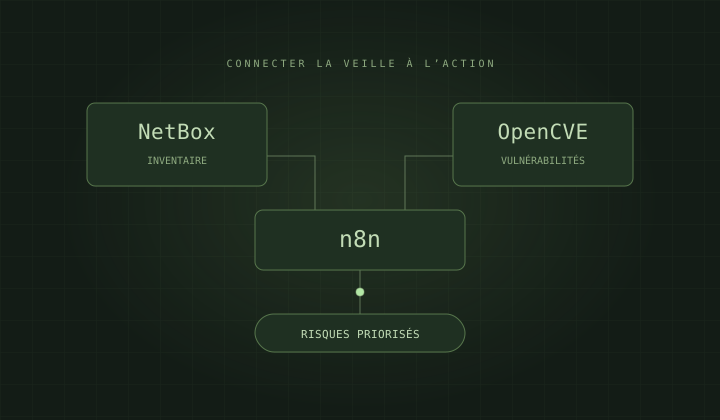
- Exploitation de l’inventaire d’équipements avec NetBox.
- Récupération et exploitation des vulnérabilités connues avec OpenCVE.
- Workflows n8n pour orchestrer les traitements et corréler équipements et vulnérabilités.
03 / MA CONTRIBUTION
Ce sur quoi j’ai travaillé.
- Automatisation de la gestion des CVE dans le cadre du stage cybersécurité.
- Travail sur la corrélation équipement ↔ vulnérabilité et sur la priorisation des risques.
- Gestion d’inventaire et veille sécurité.
04 / APPRENTISSAGES
Ce que j’en retiens.
Relier la qualité de l’inventaire à la pertinence de la détection et structurer des workflows utiles à l’analyse des risques.
Présentation générale fondée sur les missions communiquées. Le schéma est illustratif : aucune donnée, configuration, architecture interne ou source confidentielle de SF2I n’est publiée.